Domain taschenwerkzeug.de kaufen?
Wir ziehen mit dem Projekt
taschenwerkzeug.de um.
Sind Sie am Kauf der Domain
taschenwerkzeug.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain taschenwerkzeug.de kaufen?
Welches All-in-One Werkzeug eignet sich am besten für Haushaltsreparaturen?
Ein Multifunktionswerkzeug mit verschiedenen Aufsätzen wie Schleifpapier, Sägeblätter und Schraubendreher ist ideal. Ein Modell mit kabelloser Funktion und langer Akkulaufzeit ist praktisch für den Einsatz im Haushalt. Achte auf eine gute Verarbeitung und Qualität, um lange Freude an dem Werkzeug zu haben. **
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
Ähnliche Suchbegriffe für URL-Optimierung
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gleichmann, Jens: SAP HANA Deepdive: Optimierung und Stabilität im BetriebSAP HANA Deepdive: Optimierung und Stabilität im Betrieb , Mit der HANA stellt die SAP dem Kunden eine höchst leistungsfähige Datenbank zur Verfügung. Allerdings ist es eine hohe Kunst für den Datenbankadministrator, dieses komplexe Konstrukt so zu steuern, dass sich bei optimal dimensionierter Hardware ein Maximum an Leistung aus ihm 'herauskitzeln' lässt und dabei größtmögliche Stabilität gewahrt bleibt. In diesem Fachbuch teilen zwei Spezialisten für HANA-Migrationen und HANA-Optimierung ihren jahrelangen Erfahrungsschatz und stellen so einen umfangreichen Werkzeugkasten zur Verfügung, der dem HANA-Verantwortlichen hilft, die Leistung 'seiner' Datenbank noch weiter zu verbessern. Sie lernen die SQL-Skriptsammlung als wichtiges Analysetool kennen, erfahren, wie Sie diese richtig interpretieren, tauchen ein in entscheidende Fakten zum Thema System Sizing und erhalten wertvolles Hintergrundwissen zur Datenbankwartung und zur Parametrisierung. Im Anschluss steigen Sie tief in das Thema Workload Management ein und erfahren, wie die HANA mit CPU-Ressourcen umgeht und wie sich daran zum Nutzen der Performance 'schrauben' lässt. Ebenso eingehend wird das Thema der Tabellen-Partitionierung behandelt und wie Sie diese Vorgehensweise optimal einsetzen. Weitere Themen sind der HANA Optimizer, Hints und Indizes. Nicht fehlen dürfen ein Kapitel zum Thema Troubleshooting sowie eine ausführliche Darstellung weiterer Analysetools, die Ihnen zur Verfügung stehen. Freuen Sie sich auf einen unterhaltsamen und spannenden Deepdive zum Thema SAP HANA! Optimales Zusammenspiel zwischen Systemressourcen und Applikationen HANA feinjustieren - für einen entspannten Admin-Alltag SQL-Skriptsammlung und weitere Analysetools: Bedienung und Interpretation Echte Praxisbeispiele - inklusive typischer Fallstricke , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20250407, Autoren: Gleichmann, Jens~Sander, Matthias, Seitenzahl/Blattzahl: 324, Keyword: Datenbankadministrator; HANA; Parametrisierung; Performance; SAP; Workload Management, Fachschema: SAP S/4HANA~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: HC/Anwendungs-Software, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 532, Produktform: Kartoniert,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man ein All-in-One-Werkzeug verwenden, um effizient verschiedene Aufgaben zu erledigen?
Ein All-in-One-Werkzeug bietet verschiedene Funktionen in einem Gerät, was Zeit und Platz spart. Man sollte sich mit den verschiedenen Funktionen vertraut machen, um sie effektiv nutzen zu können. Durch die Kombination von Werkzeugen in einem Gerät kann man schnell und effizient verschiedene Aufgaben erledigen. **
-
Was sind die vielseitigsten und nützlichsten Funktionen, die ein All-in-One Werkzeug bieten kann?
Ein All-in-One Werkzeug kann eine Vielzahl von Funktionen wie Schraubenzieher, Zange, Messer und Flaschenöffner in einem kompakten Gerät vereinen. Diese Funktionen machen das Werkzeug vielseitig einsetzbar für verschiedene Aufgaben im Alltag. Durch die Kombination mehrerer Werkzeuge in einem spart man Platz und Zeit. **
-
Welche Funktionen sollte ein ideales All-in-One-Werkzeug haben, um möglichst vielseitig einsetzbar zu sein?
Ein ideales All-in-One-Werkzeug sollte über verschiedene Aufsätze und Funktionen verfügen, um unterschiedliche Aufgaben zu bewältigen. Es sollte einfach zu bedienen und handlich sein, um flexibel eingesetzt werden zu können. Zudem sollte es von hoher Qualität sein, um eine lange Lebensdauer und zuverlässige Leistung zu gewährleisten. **
-
Welche Funktionen bietet ein All-in-One-Werkzeug und wie kann es in verschiedenen Bereichen eingesetzt werden?
Ein All-in-One-Werkzeug bietet verschiedene Funktionen wie Schneiden, Schleifen, Bohren und Schrauben. Es kann in verschiedenen Bereichen wie Heimwerken, Handwerk, Elektronikreparatur und Automobilwartung eingesetzt werden. Durch seine Vielseitigkeit und Kompaktheit ist es ein praktisches Werkzeug für viele Aufgaben. **

Wie kann ein All-in-One-Werkzeug dabei helfen, verschiedene Aufgaben mit nur einem Gerät zu erledigen?
Ein All-in-One-Werkzeug kombiniert verschiedene Funktionen in einem Gerät, was Platz und Kosten spart. Durch die Vielseitigkeit des Werkzeugs können verschiedene Aufgaben schnell und effizient erledigt werden. Es ist praktisch und zeitsparend, da man nicht mehrere separate Werkzeuge verwenden muss. **
Welche Funktionen und Werkzeuge sind in einem All-in-One-Werkzeug enthalten und wofür können sie eingesetzt werden?
Ein All-in-One-Werkzeug enthält verschiedene Funktionen wie Schraubendreher, Zangen, Messer und Sägen. Diese Werkzeuge können für Reparaturen, Montagearbeiten, im Haushalt oder beim Camping eingesetzt werden. Sie bieten vielseitige Einsatzmöglichkeiten und sind platzsparend in einem Werkzeug vereint. **
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
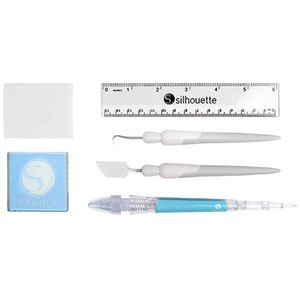
Silhouette Plotter-Werkzeug Werkzeugset, 6-teilig, Tool Kit6-teiliges Set aus praktischen und grundlegenden DIY-Werkzeugen Zum Anheben, Messen, Säubern, Glätten und Entgittern vieler Materialien Perfekt für Vinyl, Papier, Bügelfolie und vieles mehr Merkmale: Ausführung: Entgitterhaken, Spatel, Rakel geeignet für: Folie, Papier weitere Produktinformationen: Lieferung: inkl. Entgitterhaken, Spatel, Rakel, Pick-me-up, Lineal, Mikrofaser-Tuch19,94 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
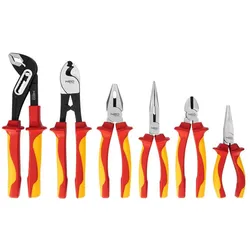
Neo, Fahrzeug Werkzeug, WerkzeugsetIsoliertes Werkzeugset zur Reparatur von Elektro- und Hybridfahrzeugen, 51 Teile 01-312 NEO, ist ein Set professioneller Werkzeuge, das in einem praktischen Kunststoffkoffer angeboten wird. Es enthält 51 hochwertige Zubehörteile, die für die Reparatur oder Wartung von Elektro- und Hybridautos konzipiert sind. Angesichts der Vorschriften für Verbrennungsmotoren ist dieses Set ein Muss für jede Autowerkstatt. Das Set besteht aus: - 6 isolierten Zangen (universelle Zange 200 mm, gebogene Zange 200 mm, Seitenschneider 180 mm, Flachzange 160 mm, Rohrzange 250 mm, Kabelschneider 250 mm) - Isoliertes Messer - 7 isolierten Schraubendrehern (SL2.5 x 75 mm, SL3.0 x 100 mm, SL3.5 x 100 mm, SL4 x 100 mm, PH1 x 80 mm, PH2 x 100 mm, PH3 x 150 mm) - 3 isolierten TORX-Schraubendrehern (T20 x 100 mm, T25 x 125 mm, T30 x 130 mm) - 10 isolierten selbstverriegelnden Kabelschuhen (10 mm und 20 mm, je 5 Stück) - 2 PVC-Warnschilder - Warnband (nicht selbstklebend) - 500 m lang und 40 mm breit, rot und weiss - 15 3/8' isolierte Stecknüsse (6 mm/7 mm/8 mm/9 mm/10 mm/11 mm/12 mm/13 mm/14 mm/16 mm/17 mm/18 mm/19 mm/20 mm/22 mm) - 3 3/8' isolierte Sternstecknüsse 100 mm (M8/M10/M12) - 3/8' isolierter Ratschen-Schlüssel 200 mm - 2 isolierte 3/8' Verlängerungen (125 mm, 250 mm) Produkteigenschaften: - Werkzeuge zur Reparatur von Elektro- und Hybridfahrzeugen - 51 hochwertige Komponenten - Set in einem personalisierten Tragekoffer - Isolierte Werkzeuge - Reichhaltiger Inhalt des Sets an einem Ort - Für Profis - Kofferabmessungen - 500 x 415 x 260 mm - Gesamtgewicht - 10,64 kg.539,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches All-in-One Werkzeug eignet sich am besten für Haushaltsreparaturen?
Ein Multifunktionswerkzeug mit verschiedenen Aufsätzen wie Schleifpapier, Sägeblätter und Schraubendreher ist ideal. Ein Modell mit kabelloser Funktion und langer Akkulaufzeit ist praktisch für den Einsatz im Haushalt. Achte auf eine gute Verarbeitung und Qualität, um lange Freude an dem Werkzeug zu haben. **
-
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
-
Wie kann man ein All-in-One-Werkzeug verwenden, um effizient verschiedene Aufgaben zu erledigen?
Ein All-in-One-Werkzeug bietet verschiedene Funktionen in einem Gerät, was Zeit und Platz spart. Man sollte sich mit den verschiedenen Funktionen vertraut machen, um sie effektiv nutzen zu können. Durch die Kombination von Werkzeugen in einem Gerät kann man schnell und effizient verschiedene Aufgaben erledigen. **
-
Was sind die vielseitigsten und nützlichsten Funktionen, die ein All-in-One Werkzeug bieten kann?
Ein All-in-One Werkzeug kann eine Vielzahl von Funktionen wie Schraubenzieher, Zange, Messer und Flaschenöffner in einem kompakten Gerät vereinen. Diese Funktionen machen das Werkzeug vielseitig einsetzbar für verschiedene Aufgaben im Alltag. Durch die Kombination mehrerer Werkzeuge in einem spart man Platz und Zeit. **
Ähnliche Suchbegriffe für URL-Optimierung
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gleichmann, Jens: SAP HANA Deepdive: Optimierung und Stabilität im BetriebSAP HANA Deepdive: Optimierung und Stabilität im Betrieb , Mit der HANA stellt die SAP dem Kunden eine höchst leistungsfähige Datenbank zur Verfügung. Allerdings ist es eine hohe Kunst für den Datenbankadministrator, dieses komplexe Konstrukt so zu steuern, dass sich bei optimal dimensionierter Hardware ein Maximum an Leistung aus ihm 'herauskitzeln' lässt und dabei größtmögliche Stabilität gewahrt bleibt. In diesem Fachbuch teilen zwei Spezialisten für HANA-Migrationen und HANA-Optimierung ihren jahrelangen Erfahrungsschatz und stellen so einen umfangreichen Werkzeugkasten zur Verfügung, der dem HANA-Verantwortlichen hilft, die Leistung 'seiner' Datenbank noch weiter zu verbessern. Sie lernen die SQL-Skriptsammlung als wichtiges Analysetool kennen, erfahren, wie Sie diese richtig interpretieren, tauchen ein in entscheidende Fakten zum Thema System Sizing und erhalten wertvolles Hintergrundwissen zur Datenbankwartung und zur Parametrisierung. Im Anschluss steigen Sie tief in das Thema Workload Management ein und erfahren, wie die HANA mit CPU-Ressourcen umgeht und wie sich daran zum Nutzen der Performance 'schrauben' lässt. Ebenso eingehend wird das Thema der Tabellen-Partitionierung behandelt und wie Sie diese Vorgehensweise optimal einsetzen. Weitere Themen sind der HANA Optimizer, Hints und Indizes. Nicht fehlen dürfen ein Kapitel zum Thema Troubleshooting sowie eine ausführliche Darstellung weiterer Analysetools, die Ihnen zur Verfügung stehen. Freuen Sie sich auf einen unterhaltsamen und spannenden Deepdive zum Thema SAP HANA! Optimales Zusammenspiel zwischen Systemressourcen und Applikationen HANA feinjustieren - für einen entspannten Admin-Alltag SQL-Skriptsammlung und weitere Analysetools: Bedienung und Interpretation Echte Praxisbeispiele - inklusive typischer Fallstricke , Werkzeugkasten & Aufbewahrung > Werkzeuge , Erscheinungsjahr: 20250407, Autoren: Gleichmann, Jens~Sander, Matthias, Seitenzahl/Blattzahl: 324, Keyword: Datenbankadministrator; HANA; Parametrisierung; Performance; SAP; Workload Management, Fachschema: SAP S/4HANA~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Warengruppe: HC/Anwendungs-Software, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 15, Gewicht: 532, Produktform: Kartoniert,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ranning, Peter: Per Abfindung in den Ruhestand - Ein Leitfaden zur Optimierung von Abfindungen, Steuern und Sozialversicherungen.Per Abfindung in den Ruhestand - Ein Leitfaden zur Optimierung von Abfindungen, Steuern und Sozialversicherungen. , Ein Finanzratgeber - Basierend auf aktuellen Gesetzen. Ermöglicht Einsparungen in fünfstelliger Höhe. , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, Erscheinungsjahr: 20250114, Autoren: Ranning, Peter, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 388, Keyword: Abfindung; Arbeitslosengeld; Finanzplan; Krankenversicherung; Rentenversicherung; Ruhestand; Steuern; Strategien, Fachkategorie: Finanzenwesen und Finanzindustrie~Einkommensteuer, Lohnsteuer, Kapitalertragsteuer, Kirchensteuer~Persönliche Finanzen~Ruhestand, Interesse Alter: In Bezug auf das mittlere Erwachsenenalter~In Bezug auf das höhere Erwachsenenalter / das hohe Alter, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 27, Gewicht: 561, Produktform: Kartoniert,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Funktionen sollte ein ideales All-in-One-Werkzeug haben, um möglichst vielseitig einsetzbar zu sein?
Ein ideales All-in-One-Werkzeug sollte über verschiedene Aufsätze und Funktionen verfügen, um unterschiedliche Aufgaben zu bewältigen. Es sollte einfach zu bedienen und handlich sein, um flexibel eingesetzt werden zu können. Zudem sollte es von hoher Qualität sein, um eine lange Lebensdauer und zuverlässige Leistung zu gewährleisten. **
-
Welche Funktionen bietet ein All-in-One-Werkzeug und wie kann es in verschiedenen Bereichen eingesetzt werden?
Ein All-in-One-Werkzeug bietet verschiedene Funktionen wie Schneiden, Schleifen, Bohren und Schrauben. Es kann in verschiedenen Bereichen wie Heimwerken, Handwerk, Elektronikreparatur und Automobilwartung eingesetzt werden. Durch seine Vielseitigkeit und Kompaktheit ist es ein praktisches Werkzeug für viele Aufgaben. **
-
Wie kann ein All-in-One-Werkzeug dabei helfen, verschiedene Aufgaben mit nur einem Gerät zu erledigen?
Ein All-in-One-Werkzeug kombiniert verschiedene Funktionen in einem Gerät, was Platz und Kosten spart. Durch die Vielseitigkeit des Werkzeugs können verschiedene Aufgaben schnell und effizient erledigt werden. Es ist praktisch und zeitsparend, da man nicht mehrere separate Werkzeuge verwenden muss. **
-
Welche Funktionen und Werkzeuge sind in einem All-in-One-Werkzeug enthalten und wofür können sie eingesetzt werden?
Ein All-in-One-Werkzeug enthält verschiedene Funktionen wie Schraubendreher, Zangen, Messer und Sägen. Diese Werkzeuge können für Reparaturen, Montagearbeiten, im Haushalt oder beim Camping eingesetzt werden. Sie bieten vielseitige Einsatzmöglichkeiten und sind platzsparend in einem Werkzeug vereint. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.